
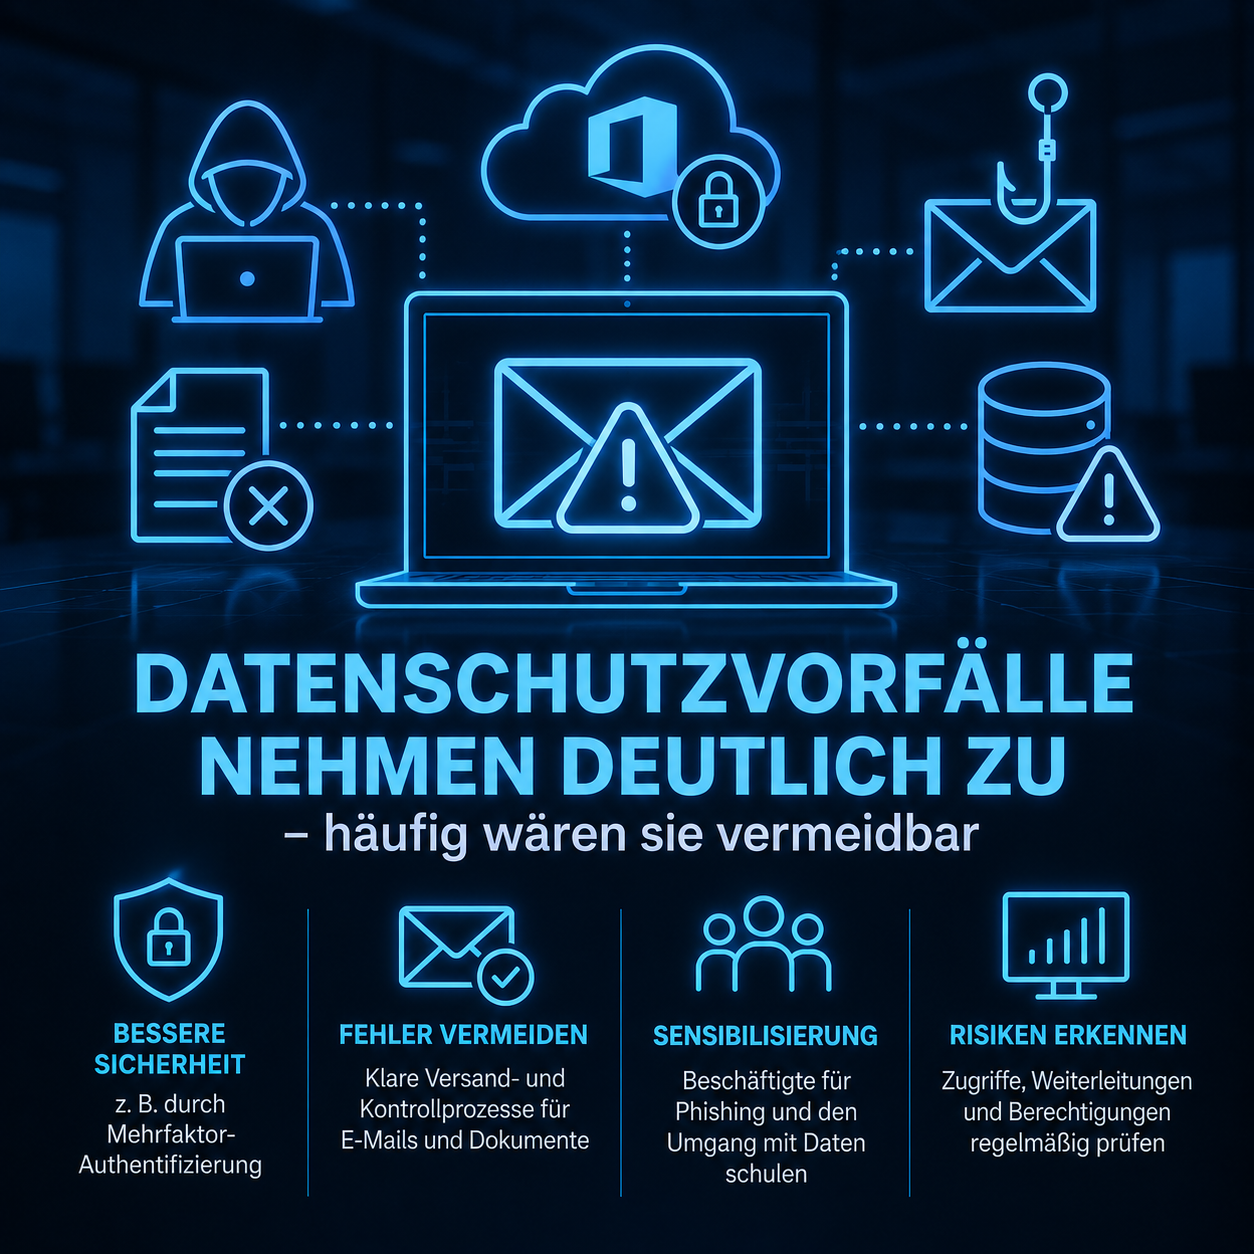
Die Zahl gemeldeter Datenschutzverletzungen steigt deutlich. Der Landesbeauftragte für den Datenschutz Niedersachsen (LfD) registrierte allein im ersten Halbjahr 2026 1.245 Meldungen – 58 Prozent mehr als im Vorjahreszeitraum. Bereits im Laufe des Sommers wurde die Gesamtzahl des Jahres 2025 überschritten.
Besonders häufig sind dabei keine hochkomplexen Cyberangriffe, sondern alltägliche Fehler: E-Mails oder Dokumente werden an falsche Empfänger versandt, Daten versehentlich offengelegt oder Zugangsdaten durch Phishing abgegriffen. Auffällig ist nach Angaben der Aufsichtsbehörde insbesondere eine Häufung erfolgreich übernommener Microsoft-365-Konten.
Wie wichtig angemessene Sicherheitsmaßnahmen sind, zeigt auch ein aktueller Fall aus Frankreich: Die Datenschutzaufsicht CNIL verhängte gegen ein Krankenhaus ein Bußgeld von 500.000 Euro, nachdem Angreifer auf Daten von mehr als 500.000 Patienten zugreifen konnten. Unter anderem fehlten eine Mehrfaktor-Authentifizierung und ausreichend abgesicherte externe Zugänge.
Was Unternehmen jetzt prüfen sollten:
- Ist für Microsoft 365 und externe Zugänge die Mehrfaktor-Authentifizierung (MFA) aktiviert?
- Werden ungewöhnliche Anmeldungen oder verdächtige Aktivitäten erkannt und gemeldet?
- Sind Weiterleitungen, Zugriffsrechte und externe Berechtigungen regelmäßig überprüft?
- Gibt es bei sensiblen E-Mails und Dokumenten klare Versand- und Kontrollprozesse?
- Wissen Beschäftigte, wie sie Phishing-Mails erkennen und Datenschutzvorfälle intern melden?
Die Zahlen zeigen: Datenschutz und IT-Sicherheit gehören unmittelbar zusammen. Technische Schutzmaßnahmen allein reichen jedoch nicht aus – ebenso wichtig sind klare Prozesse und regelmäßig sensibilisierte Beschäftigte.
Bei weitergehenden Fragen helfen wir Ihnen jederzeit gerne weiter, bitte senden Sie eine kurze E-Mail an datenschutz@dsb-ms.de.
Ihr DSB Münster Team